
0 1用語の解釈
チェックコード:チェックコードは、データのグループの正しさをチェックするアルゴリズムによって前のデータから得られます。コンピュータや他の機器にデータとして入力されると、入力エラーが発生しやすくなりますが、この入力エラーを低減するために、符号化の専門家は、さまざまな検証方法を発明し、これらの方法に従って検証コードを設定しています。
一般的なチェックは、累積和チェックSUM、バイト排他的OR XOR、縦方向冗長チェックLRC、巡回冗長チェックCRCです。
離散入力:主にIO状態などの単一ビットデータを読み取るために使用されます。
コイル:スイッチ出力信号は、主に単一ビットのデータを書き込むために使用され、離散量との対位動作を構成します。
入力レジスタ:主に16ビット、すなわち2バイトのデータを読み取るために使用されます。
保持レジスタ:主に16ビットのデータを書き込むために使用されます。
PLC:プログラマブルロジックコントローラは、内部ストレージプログラム、ロジック演算、シーケンス制御、タイミング、カウント、算術演算などのユーザー指向の命令を実行し、デジタルまたはアナログ入出力を介してさまざまな種類の機械または生産プロセスを制御するためのプログラマブルメモリの一種です。
シリアルポート通信:コンピュータシステムの応用とマイクロコンピュータネットワークの発展に伴い、通信機能はますます重要になっている。ここでいう通信とは,コンピュータと外界との情報交換である.したがって、通信はコンピュータと外部設備との間、コンピュータとコンピュータとの間の情報交換を含む。シリアル通信は1本の伝送線上で1桁ずつ情報を伝送するため、使用する伝送線が少なく、しかも既製の電話網を利用して情報伝送を行うことができるため、特に長距離伝送に適している。コンピュータと遠く離れている人-机交換設備とシリアル記憶の外部設備、例えば端末、プリンタ、論理分析器、磁気ディスクなどに対して、シリアル方式でデータを交換するのも一般的である。リアルタイム制御と管理方面において、台のマイコンプロセッサをして分布制御システムをする中、各 CPU间の通信は一般的にシリアル方式である。シリアルインタフェースは、マイクロコンピュータアプリケーションシステムでよく使われるインタフェースです。多くの周辺機器とコンピュータはシリアル方式で通信し、ここで言うシリアル方式は、周辺機器とインタフェース回路の間の情報伝送方式を指し、実際には、CPUとインタフェースの間は依然として並列方式で動作する。
シリアルポート:シリアルポートは、コンピュータ上の非常に汎用的なデバイス通信プロトコルであり、ユニバーサルシリアルバス(USB)と混同しないでください。ほとんどのコンピュータは2つのRS 232ベースのシリアルポートを含む。シリアルポートは計測機器の一般的な通信プロトコルでもあり、多くのGPIB互換機器もRS-232ポートを備えています。同時に、シリアルポート通信プロトコルは、リモート収集デバイスからデータを取得するために使用することもできます。
シリアルポート通信の概念は非常に単純で、シリアルポートはビット単位でバイトを送受信します。バイト単位の並列通信よりも遅いが、シリアルポートは、一方のラインを使用してデータを送信しながら他方のラインでデータを受信することができる。非常に簡単で、長距離通信が可能です。例えば、IEEE488は並列パス状態を定義しており、機器ラインの長さは20メートルを超えてはならず、2つのデバイス間の長さは2メートルを超えてはならないと規定しています。シリアルポートの場合、長さは1200メートルに達することができます。
通常、シリアルポートはASCIIコード文字の転送に使用されます。通信は、(1)地上線、(2)送信、(3)受信の3本のワイヤで行われます。シリアル通信は非同期であるため、ポートは一方のラインでデータを送信し、他方のラインでデータを受信することができます。他のラインは握手に使用されるが、必須ではない。シリアル通信で最も重要なパラメータは、ボーレート、データビット、ストップビット、パリティです。パスする2つのポートでは、以下のパラメータが一致する必要があります。
A.。ボーレート:これは通信速度を測定するパラメータです。これは毎秒送信されるビット数を表します例えば、300ボーは毎秒300ビットを送信することを意味する。クロックサイクルといえば、ボーレートを指します。例えば、プロトコルが4,800ボーレートを必要とする場合、クロックは4,800 Hzになります。つまり、シリアルポート通信はデータライン上で4800Hzのサンプリングレートを使用します。通常の電話回線のボーレートは14,400、28,800、36,600です。ボーレートはこれらの値よりもはるかに大きい場合がありますが、ボーレートは距離に反比例します。高いボーレートは、GPIBデバイスなど、近くに設定された機器間の通信にしばしば使用されます。
b.。データビット:これは、通信の実際のデータビットを測定するパラメータです。コンピュータが情報パケットを送信するとき、実際のデータは8ビットではなく、標準値は5、7、8ビットです。設定方法は、送信したい情報によって異なります。例えば、標準的なASCIIコードは0から127(7ビット)です。拡張ASCIIコードは0から255(8ビット)である。データが単純なテキスト(標準ASCIIコード)を使用する場合、各パケットは7ビットのデータを使用します。各パケットは、開始/停止ビット、データビット、パリティビットを含む1バイトを指します。実際のデータビットは通信プロトコルの選択に依存するため、“パケット”という用語は通信のあらゆる状況を指します。
C.。停止ビット:単一のパケットの最後のビットを表すために使用されます。通常の値は1、1.5、2ビットです。データは伝送ライン上でタイミングされ、各デバイスは独自のクロックを持っているため、通信中に2つのデバイス間に小さな同期のずれが発生する可能性があります。したがって、ストップビットは送信の終了を示すだけでなく、コンピュータがクロック同期を修正する機会を提供します。ストップビットに適用されるビット数が多いほど、異なるクロック同期に対する許容度は高くなりますが、データ転送速度も遅くなります。
D.。パリティビット:シリアルポート通信で使用される単純な方法。偶数、奇数、ハイ、ローの4つの方法があります。もちろん、チェックポイントなしでもOKです。偶数および奇数チェックの場合、シリアルポートはパリティビット(データビットの後のビット)を設定し、送信されるデータが偶数または奇数の論理ハイビットであることを保証する値を使用します。例えば、データが0 11の場合、偶数チェックの場合、チェックビットは0であり、論理ハイが保証されるビットの数は偶数です。奇数チェックの場合、チェックビットは1であり、3つの論理ハイビットがある。ハイとローは実際にデータをチェックせず、ロジックハイまたはロジックローチェックを設定します。これにより、受信デバイスはビットの状態を知ることができ、ノイズが通信を妨げているか、データの送受信が同期していないかを判断する機会があります。
0 2背景
Modiconは1971年にModbusプロトコルを発表し、Modbus RTUとModbus ASCIIが生まれた。シュナイダーエレクトリックはModiconを買収し、1997年にModbus TCPプロトコルを導入した。2004年、中国国家標準委員会は正式にModbusを国家標準として承認し、Modbusが中国の産業通信に貢献する時代が始まった。
このプロトコルを使用すると、コントローラ同士、ネットワークを介したコントローラと他のデバイス間で通信できます。Modbusプロトコルは、標準、オープン、さまざまな電気インタフェースをサポートすることができ、データフレームフォーマットはシンプルでコンパクトで、大規模なデータ伝送、良好なリアルタイム特性を持ち、産業用制御システムで広く使用されており、一般的な産業標準となっています。Modbusプロトコルの実装原理とセキュリティを深く分析することは、産業制御システムのセキュリティを向上させる上で重要な実用的意義がある。Modbus RTUとModbus ASCIIは主にシリアル通信で使われ、Modbus TCPはイーサネット通信でよく使われます。現在、Modbusは産業用通信プロトコルの標準となっており、産業用電子機器間の接続方法として非常に一般的です。
0 3合意の原則
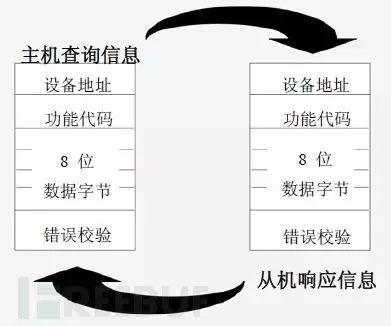
Modbusはシンプルなマスターとスレーブプロトコル(クライアント/サーバプロトコル)を使用して通信します。クライアントはマスタとしてサーバにリクエストを送信し、サーバ(スレーブ)はリクエストを受信した後、リクエストを分析して応答します。使用される通信フレームはアプリケーションデータユニットと呼ばれ、通信アドレスセグメント、機能コードセグメント、データセグメント、検証セグメントが含まれます。
一般的に使用上、監視システム(HMI)は全てMasterであり、PLC、電気メーター、計器などは全てSlaveであり、HMIシステムは常にSlaveの各種relay and register最新値をPollingしてから、表示及び各種論理計算及び制御調整などの処理を行う。
ここで、コードセグメントとデータセグメントとを组み合わせたことをプロトコルデータユニット(Protocol Data Unit or Protocol Unit、)と呼ぶ。機能コードセグメントは1バイトを占め、値の範囲は1~255で、そのうち128~255は例外メッセージ応答メッセージ用の予約値です。1~127は機能コード番号で、65~72と100~110はユーザー定義コードです。
0 4伝送の方法
Modbusプロトコルは、ASCI I、RTU、TCPの3つのメッセージタイプを含むアプリケーション層のメッセージングプロトコルであり、プロトコル自体は物理層を定義しておらず、コントローラが通信するネットワークに関係なく認識して使用できるメッセージ構造を定義しています。
Modbusプロトコルはシリアルポートを使用する場合、RTUまたはASCIIモードを選択でき、メッセージ、データ構造、コマンドと応答モード、およびデータの検証を規定します。ASCIIモードではLRCチェック、RTUモードでは16ビットCRCチェックを使用する。TCPプロトコルは接続指向の信頼性の高いプロトコルであるため、イーサネット経由で転送するときにTCPを使用します。このモードでは検証は使用されません。
Modbus RTUとModbus ASCIIの違いは何ですか?
Modbusは、基盤となるネットワークに依存しないデータユニットADUを定義するアプリケーション層プロトコルであり、イーサネットTCP/IPまたはシリアルリンクRS232、RS485など上で通信可能である(イーサネットADUとシリアルADUは若干異なる)。シリアルリンクでは、ModbusプロトコルにはASCIIモードとRTUモードの2つの伝送モードがあります。その中で、ASCIIは英語の“American Standard Code for Information Interchange”の略で、中国語には“American National Standard Code for Information Interchange”と訳されます。RTUは英語の“ Remote Terminal Unit”の略で、中国語には“Remote Terminal Device”と訳されます。
まず、Modbusの仕組みを見てみましょう。
Modbusはマスタースレーブ(Master-Salve)通信モードを採用しており、マスター(Master)のみが転送を初期化でき、スレーブ(Slave)はマスターの要求に応じて応答する。典型的なマスターデバイスは、フィールドメーター及び表示パネルを含み、典型的なスレーブデバイスは、プログラマブル·ロジック·コントローラPLCである。
シリアルリンクのマスタースレーブ通信では、Modbusマスタは1個またはN個(最大247個)のスレーブを接続することができ、マスタースレーブ間の通信にはユニキャストモードとブロードキャストモードがあります。
ブロードキャストモードでは、Modbusマスタは複数のスレーブに同時にリクエストを送信することができ(ブロードキャストモードではデバイスアドレス0)、スレーブはブロードキャスト要求に応答しません。
ユニキャストモードでは、マスターは特定のスレーブ(各Modbusスレーブは一意のアドレスを持つ)にリクエストを送信し、要求されたメッセージフレームには機能コードとデータ(機能コード“01”など)が含まれます。スレーブデバイスがリクエストを受信すると、応答してメッセージをマスターデバイスに送信します。

マスタ/スレーブデバイスの通信には、ASCIIモードまたはRTUモードを使用することができる。
ASCI IでAmericanStandard Code for Information Interchange(“:”,ASCII 3 A Hex)キャリッジリターンと記号変更で開始。(CRLF、ASCI I 0D、0 A Hex)シンボルの終わりに、許可された伝送文字セットは16進数0~9とA~Fです。ネットワークは、伝送経路上の英語のコロン(“:”)を監視し、もしあれば、メッセージフレームをデコードし、メッセージ内のアドレスが自分のアドレスと同じかどうかを確認し、同じ場合は、データを受信します。異なる場合は、無視します。
ASCIIモードでは、各8ビットのバイトは2つのASCII文字に分割されて送信されます。例えば、16進数0xAFは、ASCII文字“A”と“F”に分割されて送信され、RTUの2倍の文字が送信されます。ASCIIモードの利点は、通信障害を引き起こすことなく2文字の間に最大1秒の間隔を許容することであり、エラーをチェックするためにLRC(Longitudinal Redundancy Check)を使用します。
コントローラがModbusネットワーク上でRTUモードで通信するように設定されている場合、メッセージ内の各8ビットバイトは2つの4ビット16進数文字を含み、開始フラグと終了フラグはありません。利点は、同じボーレートでより多くのデータを転送できることです。
RTU(RemoteTerminal Unit)モードでは、各バイトは16進数0 xAFなどの2つの16進数文字を送信することができ、16進数0 xAF(バイナリ:101011 1 1)で直接送信されるので、その送信密度はASCIIモードの2倍です。RTUモードは巡回冗長検査(CRC)を使用しています。
具体的な形式を図に示す。
Modbus TCPとその注意点
6.1ホストとスレーブ、サーバとクライアント
(Modbusプロトコル)
ホストはmodbus要求を送信し,スレーブは要求内容に応じてホストに応答を返す. modbusプロトコルでは、マスターは常にアクティブで、スレーブは常にパッシブです。
(Webアプリケーションでは)
ウェブアプリケーションにはクライアント側とサーバ側があり、クライアント(ブラウザなど)がサーバにリクエストを送信し、サーバはコンテンツ(HTMLテキストなど)をクライアントに返します。
(Modbus TCPで)
ホストはクライアント側であり、スレーブはサーバー側です。サーバーサイドが重要であると思わないでください。ホストも重要です。ホストはサーバーサイドです。
6.2複数ホストが可能か
前の分析では、ホストはクライアントであり、modbustcpは複数のホストをサポートしており、ローカルエリアネットワーク内に複数のホストと複数のスレーブが存在する可能性があります。スレーブの接続能力(接続ホストの数)はuIPの最大TCPコネクションによって决まる.
6.3 modbus TCPプロトコルの概要
modbus TCPとmodbus RTUは同じですが、いくつかの違いがあります。
スレーブアドレスはもはや重要ではなくなり、ほとんどの場合無視されます。ある意味で、スレーブアドレスはIPアドレスに置き換えられます。
CRCチェックはもはや重要ではなく、無視することさえできます。TCPパケットにはすでにチェックが存在するため、modbus TCPは繰り返しホイールを作らないためにCRCチェックをキャンセルします。
TCPモードは、Modbusデータをイーサネット上でスムーズに転送するために作成され、TCPポート502を使用します。プロトコルの物理層、データリンク層、ネットワーク層、トランスポート層はすべてTCPプロトコルに基づいており、アプリケーション層でのみModbusプロトコルが変更されてカプセル化されます。受信側はTCPパケットを開封した後、元のModbusフレームを再取得し、Modbusプロトコル仕様に従って解析し、返されたパケットをTCPプロトコルに再カプセル化して送信側に戻します。シリアルリンクで送信されるデータフォーマットとは異なり、TCPモードでは追加のアドレスとチェックが削除され、ヘッダが追加されています。

modbus TCPにMBAPヘッダを含めると、以下の部分が含まれます。
【注意点】
送信フラグはシーケンス番号として理解することができ、MODBUS TCP通信のミスアライメントを防ぐことができます。例えば、後に発生したレスポンスが先にホストに到着し、前に発生したレスポンスが後にホストに到着します。
[2]セルフラグはスレーブアドレスとして理解でき、この時点ではもはや重要ではない。
6.4 modbus TCPとTCP IPの関係
modbus TCPは、TCP上で行われるアプリケーション層プロトコルとして理解することができ、TCPプロトコルであるため、完全なMODBUS TCPメッセージにはTCPヘッダ、IPヘッダ、イーサネットヘッダが含まれなければならない。
0 7機能コード
Modbusトランザクションを開始するクライアントはModbusアプリケーションデータユニットを作成します。ファンクションコード(PDU内の)は、どのアクションが実行されるかをサーバに示します。
Modbusデータユニットの関数コードフィールドを1バイトでエンコードします。有効な範囲は、10段階で1-255です(128-255は例外応答用に予約済み)。クライアントからサーバにメッセージが送信されるとき、関数コードフィールドはサーバを介してどのような操作を実行しますか。
クライアントからサーバに送信されるメッセージデータフィールドには、関数コードで定義された操作を実行するためにサーバが使用する追加情報が含まれます。このフィールドには、離散アイテムとレジスタアドレス、処理アイテムの数、フィールド内の実際のデータバイト数も含まれます。
ある種のリクエストでは、データフィールドが存在しない場合もあり、その場合、サーバは追加情報を必要としません。機能コードは操作のみを説明します。
機能コードの種類
機能コードは、有効機能コード、異常機能コード、エラー機能コードに分かれています。
正しく受信されたModbus ADUでModbus機能の要求に関連するエラーがなければ、サーバーからクライアントへの応答データには要求の通常の機能コードが含まれます。Modbus機能の要求に関連してエラーが発生した場合、レスポンスデータには例外コードとエラーコードが含まれます。
例えば、クライアントは、離散的な出力または入力のオン/オフ状態のセットを読み取ることができ、またはユーザーは、レジスタデータコンテンツのセットを読み書きすることができます。サーバがクライアントに応答するとき、関数コードフィールドを使用して、通常の(エラーのない)応答または何らかのエラー(例外応答と呼ばれる)が発生したことを示します。通常の応答では、サーバは元の関数コードに対してのみ応答します。
例外応答の場合、サーバはクライアントと同等のコードを返し、元の機能コードの最上位ビットを論理1に設定し、例外コードを追加してエラーコードを追加し、クライアントに例外の原因を通知します。下の写真は
有効な関数コード
有効な機能コードは20種類以上ありますが、一般的な使用では1、2、3、4、5、6、15、16などの8種類が最も一般的に使用され、20、21の特別な使用があります。これは一般参照レジスタであり、ほとんどのModbusデバイスはこのレジスタを提供しません。PLC上の主な制御データには、以下の4種類があります。これらの制御データを処理する8つの機能コードは、以下の点を詳述します。
4種類の制御データ:
DI:Digital Input(デジタル入力、離散入力)、アドレス1データビット、ユーザーはその状態を読み取ることができ、変更することはできません。オン/オフは1ビットで表され、スイッチ、接点、モータ動作、オーバーランスイッチなどの制御信号の状態入力を記録します。PLC上では、入力リレー、入力コイルなどと呼ばれます。
DO:Digital Output(デジタル出力、コイル出力)、アドレス1データビット、ユーザーは設定、リセット、状態を読み取ることができます。オン/オフは1ビットで表され、モーター、アラーム、ライトスイッチなどを起動または停止する制御信号を出力します。PLCでは、Output relay、Output coilなどと呼ばれます。
AI:アナログ入力(アナログ入力、入力レジスタ)、16ビットデータのアドレス、ユーザーは読み取ることができ、変更することはできません。16ビット整数は、温度、トラフィック、ボリューム、速度、速度、速度、ファイルボードの開口部、レベル、重量などの制御信号の数値入力を記録するために使用される値を表します。PLCの入力レジスタと呼ばれます。
AO:AnalogOutput(アナログ出力、レジスタを保持)、アドレス16ビットデータ、ユーザーは書き込み、または読み返すことができ、値を表す16ビット整数で表され、温度、トラフィック、速度、速度、速度、ファイルボードの開口部、フィード量などの制御信号の値を出力するために使用されます。PLCでは、出力レジスタとホールディングレジスタと呼ばれます。

0 8 Modbusプロトコルセキュリティ解析
Modbusプロトコルは典型的な産業用ネットワークプロトコルであり、そのセキュリティを研究することは産業用制御ネットワークのセキュリティを強化する上で重要である。一般に、プロトコルセキュリティの問題は、プロトコル自体の設計と記述によって引き起こされるセキュリティの問題と、プロトコルの誤った実装によって引き起こされるセキュリティの問題の2つに分けることができます。Modbusプロトコルも存在する。
この2つの問題。
8.1 Modbusプロトコル固有の問題
ほとんどの産業制御プロトコルは、設計の初めに機能実装、効率の向上、信頼性の向上のみを考慮し、セキュリティの問題は考慮していません。Modbusプロトコルも例外ではありませんが、デファクトスタンダードになっています。前の原理分析から、それ自身のセキュリティ問題は、認証、授権、暗号化などのセキュリティ保護メカニズムの欠如と機能コードの乱用問題であることがわかる。
(1)認定の欠如
認証の目的は、受信した情報が正当なユーザーからのものであり、認証されていないユーザーがデバイスに制御コマンドを送信しても実行されないことを保証することです。Modbusプロトコル通信では、認証の定義がなく、攻撃者は正当なアドレスを見つけるだけで、関数コードを使用してModbus 通信セッションを確立し、制御プロセスの全体または一部を混乱させることができます。
2
認可は、異なる権限操作が異なる権限を持つ認証されたユーザによって実行されることを保証し、誤操作や内部攻撃の可能性を大幅に低減します。現在、Modbusプロトコルにはロールベースのアクセス制御メカニズムがなく、ユーザーの分類もなく、ユーザー権限の分割もなく、任意のユーザーが任意の機能を実行できるようになります。
3
暗号化は、通信中に両当事者の情報が第三者に不正に取得されないようにします。Modbusプロトコル通信では、アドレスとコマンドはすべて平文で送信されるため、データは攻撃者によって容易になります。
攻撃者を容易にするためのキャプチャと解析。
(4)機能コードの悪用
関数コードはModbusプロトコルの重要な部分であり、ほとんどすべての通信に関数コードが含まれている。現在、関数コードの悪用はModbusネットワークの異常を引き起こす主な要因です。例えば、不正なメッセージ長、短いサイクルの無駄な命令、不正なメッセージ長、異常コードの確認遅延などは、サービス妨害攻撃につながる可能性があります。
8.2合意の実施から生じる問題
Modbusプロトコルは広く使用されていますが、開発者は特定の産業用制御システムを実装する際のセキュリティ知識や意識がありません。その結果、Modbusプロトコルを使用するシステムにはさまざまなセキュリティホールが存在する可能性がある。
1
Modbusシステムの開発者は機能実装の問題に焦点を当てており、セキュリティの問題は設計時にほとんど気づかれていない。設計セキュリティとは、Modbusシステムで発生するさまざまな異常や不正動作などの問題を解決するために、セキュリティを十分に考慮した設計を指します。例えば、通信中にノードが悪意のある制御下に不正なデータを送信した場合、これらのデータの判別と処理を考慮する必要があります。
2
バッファオーバーフローとは、バッファ内にデータを充填する際にバッファ自体の容量を超えてオーバーフローしたデータが正当なデータに上書きされることを指します。これはソフトウェア開発において最も一般的で非常に危険な脆弱性であり、システムクラッシュや攻撃者によってシステム制御に悪用される可能性がある。Modbusシステム開発者の多くはセキュリティ開発の知識を持っていないため、バッファオーバーフローの脆弱性が多く発生し、悪意のある者に悪用されると深刻な結果をもたらします。
3
現在、Modbusプロトコルは汎用コンピュータや汎用オペレーティングシステムに実装でき、TCP /IP上で動作し、開発ニーズを満たすことができます。このように、TCP /IPプロトコル自体のセキュリティ問題は、必然的に産業制御ネットワークのセキュリティに影響を与えます。違法なネットワークデータ取得、中間者、サービス拒否、IPスプーフィング、ウイルスのトロイの木馬など、IPインターネットにおける一般的な攻撃手段はすべてModbusシステムのセキュリティに影響を与えます。
8.3セキュリティ勧告
現在、Modbusシステムによって取られたセキュリティ対策は一般的に不十分であり、ここでは情報セキュリティ業界の研究を参照し、産業制御システム自体のセキュリティ問題と組み合わせて、産業制御システムが直面する脅威を効果的に低減することができるいくつかのセキュリティ提案を提示します。
(1)ソースから開始
産業制御ネットワークの脆弱性の主に。は、その実装プロセスの欠陥です。ソースから制御を開始すると、Modbusシステムの要件設計、開発、実装、内部テスト、展開などの段階から、セキュリティ設計、セキュリティコーディング、セキュリティテストなどの技術を統合し、セキュリティの脆弱性を大幅に排除し、Modbusシステム全体のセキュリティリスクを低減することができます。
2
異常動作は、攻撃者の有無にかかわらず、潜在的な脅威であるため、Modbusシステム用の特殊な異常動作検出デバイスの開発は、産業用ネットワークのセキュリティを大幅に向上させます。Modbusシステムでは、まず、その存在する様々な操作挙動を分析し、“主体、場所、時間、アクセス方法、操作、オブジェクト”などの挙動に基づいて6つのグループモデルに記述し、その挙動が異常であるかどうかを分析し、最終的に記録やアラームなどの対策を決定します。
3
Modbusのセキュリティ監査は、プロトコルデータを深くデコードして分析し、操作の時間、場所、オペレータ、動作などの重要な情報を記録し、Modbusシステムのセキュリティ監査ログと監査機能を実現し、セキュリティインシデント発生後の追跡機能を提供します。
4
侵入防止やファイアウォールなどのネットワークセキュリティ機器を使用する。ファイアウォールはシリアルデバイスであり、設定により、特定のアドレスのみがサーバーにアクセスでき、外部アドレスがModbusサーバーにアクセスできないようにし、外部からの侵入を効果的に防止できます。侵入防止デバイスはModbusプロトコルの具体的な動作内容を分析し、内部/外部からの異常動作や各種侵入攻撃を効果的に検出してブロックし、内部ネットワークを保護する機能を提供します。
略称はネットワーク。


发表回复